Pada 9 November 2026, laporan pemantauan FortiGuard Labs mencatat sekitar 1,6 juta aktivitas ancaman siber dalam 24 jam di Indonesia. Sekitar 761 ribu di antaranya berkaitan dengan sektor perbankan, keuangan, dan asuransi. Angka tersebut segera mendapat perhatian publik, sementara Otoritas Jasa Keuangan (OJK) meminta industri perbankan meningkatkan kewaspadaan.
Namun, Badan Siber dan Sandi Negara (BSSN) kemudian memberikan penjelasan penting: jutaan aktivitas yang terdeteksi perangkat keamanan tidak otomatis berarti jutaan insiden pembobolan telah terjadi. Data tersebut berasal dari cakupan pemantauan tertentu dan tidak menggambarkan keseluruhan kondisi keamanan siber nasional.
Perbedaan ini mungkin tampak teknis. Padahal, bagi direksi dan manajemen risiko, persoalannya jauh lebih mendasar. Angka besar dapat memicu kekhawatiran, tetapi juga menghasilkan keputusan keliru apabila konteksnya tidak dipahami. Perusahaan bisa mengalokasikan anggaran tambahan untuk menghadapi ancaman yang salah, sementara kerentanan yang lebih berbahaya justru luput dari perhatian.
Kasus ini mengingatkan bahwa kemampuan mengumpulkan data belum tentu diikuti kemampuan membaca risiko. Di tengah ketergantungan bisnis terhadap teknologi digital, kualitas penilaian manusia menjadi semakin penting.
Ketika Angka Keamanan Menyesatkan
Dalam praktik keamanan siber, aktivitas yang terdeteksi, percobaan serangan, insiden terkonfirmasi, dan kerugian bisnis merupakan ukuran berbeda. Sistem keamanan dapat mencatat ribuan percobaan akses mencurigakan dalam waktu singkat, tetapi sebagian besar mungkin berhasil diblokir. Sebaliknya, satu serangan yang lolos dan berhasil mengganggu layanan penting dapat menimbulkan kerugian jauh lebih besar.
Masalah muncul ketika berbagai angka tersebut disajikan dalam dashboard tanpa penjelasan mengenai sumber, definisi, dan konsekuensinya. Peningkatan jumlah deteksi dapat mencerminkan bertambahnya aktivitas ancaman, tetapi juga mungkin terjadi karena perusahaan memperluas cakupan sensor atau memperbarui aturan pemantauan. Tanpa memahami perubahan tersebut, manajemen berisiko membaca grafik yang meningkat sebagai bukti bahwa situasi keamanan pasti memburuk.
Kesalahan interpretasi dapat bergerak ke dua arah. Angka yang besar bisa menimbulkan kepanikan berlebihan, sementara laporan bahwa jutaan serangan berhasil diblokir dapat menciptakan rasa aman palsu. Padahal, direksi perlu mengetahui sistem mana yang masih rentan, seberapa efektif pengendalian yang diterapkan, dan apa konsekuensinya jika ancaman berhasil menembus pertahanan.
Persoalan ini relevan di luar perbankan. Di sektor energi, gangguan pada sistem pendukung operasi dapat memengaruhi keandalan layanan. Di pertambangan, masalah pada jaringan komunikasi atau aplikasi logistik berpotensi menghambat produksi. Sementara di sektor publik, serangan terhadap sistem digital dapat mengganggu pelayanan masyarakat. Risiko aktualnya bergantung pada fungsi dan keterhubungan sistem yang terdampak.
Karena itu, laporan keamanan siber seharusnya membantu manajemen memahami eksposur bisnis, bukan sekadar memperlihatkan volume aktivitas digital.
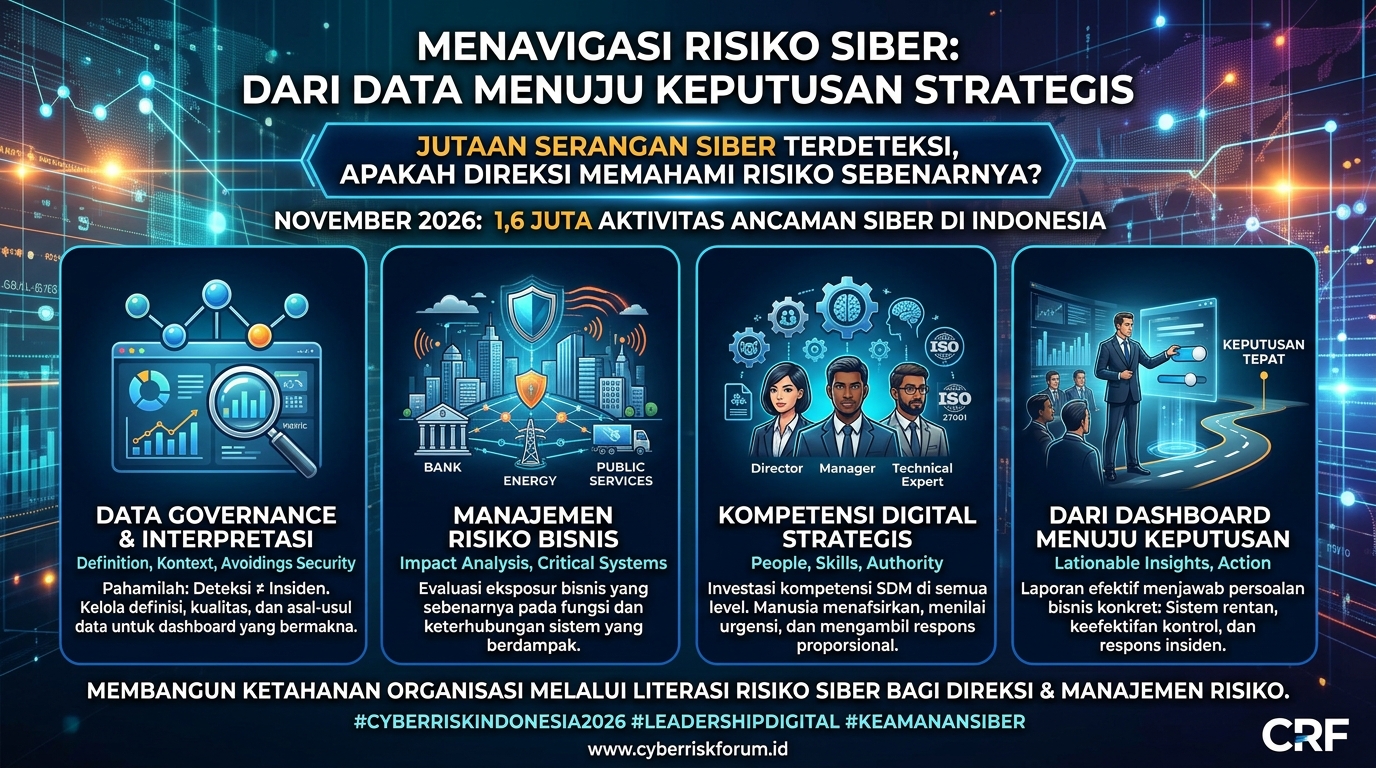
Data Governance dan Kualitas Keputusan
Ada persoalan tata kelola data yang sering tersembunyi di balik dashboard keamanan. Setiap sistem pemantauan dapat menggunakan definisi, metode klasifikasi, dan cakupan pengukuran berbeda. Ketika informasi dari berbagai vendor atau departemen digabungkan, angka-angkanya belum tentu dapat dibandingkan secara langsung.
Direksi mungkin menerima laporan bahwa ancaman meningkat dibandingkan bulan sebelumnya, tanpa mengetahui organisasi baru menambah perangkat pemantauan. Sebaliknya, penurunan jumlah deteksi belum tentu menunjukkan pertahanan semakin kuat. Ada kemungkinan sebagian aktivitas tidak lagi terlihat akibat perubahan konfigurasi atau keterbatasan sistem pemantauan.
Di sinilah data governance berhubungan langsung dengan manajemen risiko. Organisasi membutuhkan kejelasan mengenai asal-usul data, konsistensi definisi, proses validasi, dan siapa yang bertanggung jawab memastikan informasi tersebut layak digunakan untuk pengambilan keputusan.
Namun, kualitas data saja belum cukup. Perkembangan ancaman siber tidak selalu mengikuti pola historis. Kerentanan perangkat lunak baru, perubahan teknologi, serta ketergantungan pada penyedia layanan yang sama dapat menciptakan risiko yang sebelumnya tidak tercermin dalam statistik perusahaan. Karena itu, analisis historis perlu dilengkapi informasi ancaman terkini, pemetaan ketergantungan digital, dan pengujian skenario gangguan.
Kompetensi Risiko Digital sebagai Investasi Strategis
Persoalan berikutnya adalah kesiapan sumber daya manusia. Perusahaan dapat menginvestasikan dana besar untuk teknologi keamanan, tetapi tetap menghadapi risiko serius apabila orang yang membaca laporan tidak memahami maknanya atau tidak memiliki kewenangan mengambil tindakan. Teknologi dapat mendeteksi anomali, tetapi manusia tetap harus menentukan tingkat urgensi, konsekuensi bisnis, serta respons yang proporsional.
Kebutuhan kompetensi tersebut berbeda pada setiap tingkatan organisasi. Direksi dan komisaris perlu memahami risiko digital, dampaknya terhadap kelangsungan bisnis, serta tanggung jawab pengawasan. Manajemen menengah harus mampu menghubungkan temuan teknis dengan prioritas pengendalian dan keputusan operasional. Sementara tenaga teknis serta pelaksana membutuhkan kemampuan yang sesuai dengan tanggung jawabnya, mulai dari perlindungan data dan pengamanan akses hingga deteksi serta respons terhadap insiden.
Di sinilah pengembangan kompetensi dan sertifikasi profesional menjadi relevan. Standar internasional, termasuk keluarga ISO untuk keamanan informasi, manajemen risiko, dan kesinambungan bisnis, dapat menjadi acuan dalam membangun kemampuan organisasi. Sertifikasi yang sesuai peran dapat membantu memberikan ukuran kompetensi yang lebih terstruktur. Namun, kepemilikan sertifikat tidak dengan sendirinya membuktikan kemampuan menghadapi insiden nyata. Organisasi tetap perlu mengujinya melalui simulasi, evaluasi kinerja, dan pembelajaran berkelanjutan.
Investasi kompetensi seharusnya dilihat dari manfaat pengurangan risiko, bukan sekadar pemenuhan kewajiban kepatuhan. Pegawai yang mampu mengenali aktivitas mencurigakan lebih awal dapat membantu mencegah eskalasi. Manajer yang memahami hubungan antara ancaman digital dan proses bisnis dapat mempercepat respons. Direksi yang memiliki literasi risiko memadai dapat menentukan prioritas investasi dan mengambil keputusan lebih tepat saat organisasi menghadapi tekanan.
Manfaat tersebut memang tidak selalu mudah dihitung karena sebagian hasilnya berupa kerugian yang berhasil dihindari. Namun, perusahaan dapat mengukurnya melalui peningkatan kecepatan deteksi dan respons, penurunan kesalahan penanganan, keberhasilan simulasi, serta kemampuan mempertahankan layanan penting ketika terjadi gangguan.
Dari Dashboard Menuju Keputusan yang Lebih Baik
Bagi direksi, laporan keamanan siber yang efektif seharusnya menjawab persoalan bisnis yang konkret. Apakah peningkatan aktivitas yang dilaporkan benar-benar menunjukkan kenaikan risiko? Sistem mana yang paling terpapar? Apakah terdapat kerentanan penting yang belum ditangani? Berapa cepat perusahaan mampu merespons insiden? Bagaimana operasional dipertahankan jika sistem kritis harus dihentikan sementara?
Jawaban atas pertanyaan tersebut memerlukan koordinasi antara IT, keamanan siber, manajemen risiko, pemilik proses bisnis, dan pimpinan organisasi. Tanggung jawab tidak dapat diserahkan hanya kepada satu departemen karena dampak kegagalan teknologi dapat menjalar ke layanan pelanggan, produksi, keselamatan, dan reputasi.
Lonjakan aktivitas ancaman yang menjadi perhatian Indonesia pada November 2026 semestinya menjadi momentum untuk mengevaluasi kualitas laporan risiko sekaligus kesiapan kompetensi organisasi. Investasi teknologi tetap penting, tetapi perlu diimbangi kemampuan manusia untuk menafsirkan informasi, menguji asumsi, dan menentukan tindakan yang relevan.
Perusahaan mungkin memiliki jutaan catatan aktivitas keamanan, tetapi angka tersebut belum tentu menjelaskan seberapa rentan bisnisnya. Sebagian ancaman dapat terlihat jelas dalam dashboard, sementara risiko yang paling konsekuensial justru berada pada sistem yang kurang dipantau atau ketergantungan yang belum dipahami.
Pada akhirnya, tantangan bagi direksi bukan sekadar mengetahui berapa juta serangan yang berhasil diblokir. Mereka perlu memastikan orang-orang di seluruh tingkatan organisasi memiliki kompetensi untuk mengenali ancaman yang relevan, menilai konsekuensinya, dan mengambil keputusan sebelum gangguan berkembang menjadi krisis.